日志与故障排查
本专题承接飞行参数与调校及其参数冻结与交付集合形成的硬件、固件、参数、批准包线、异常清单和原始日志基线。专题06回答“怎样在受控条件下建立可飞基线”,专题07回答“异常发生后,怎样保护证据、判断数据是否可信、区分现象与根因,并在不重复制造风险的前提下关闭故障”。
故障排查不是看到一条告警就更换零件,也不是根据一张曲线修改参数。正确顺序是先保护人员并隔离能量,再保全原始证据;先证明时间、身份和日志质量足以支持判断,再建立多个可证伪假设;优先用离线分析、软件在环(SITL,Software In The Loop)、硬件在环(HITL,Hardware In The Loop)和拆桨台架复现,最后才评审是否需要受控专项试验。
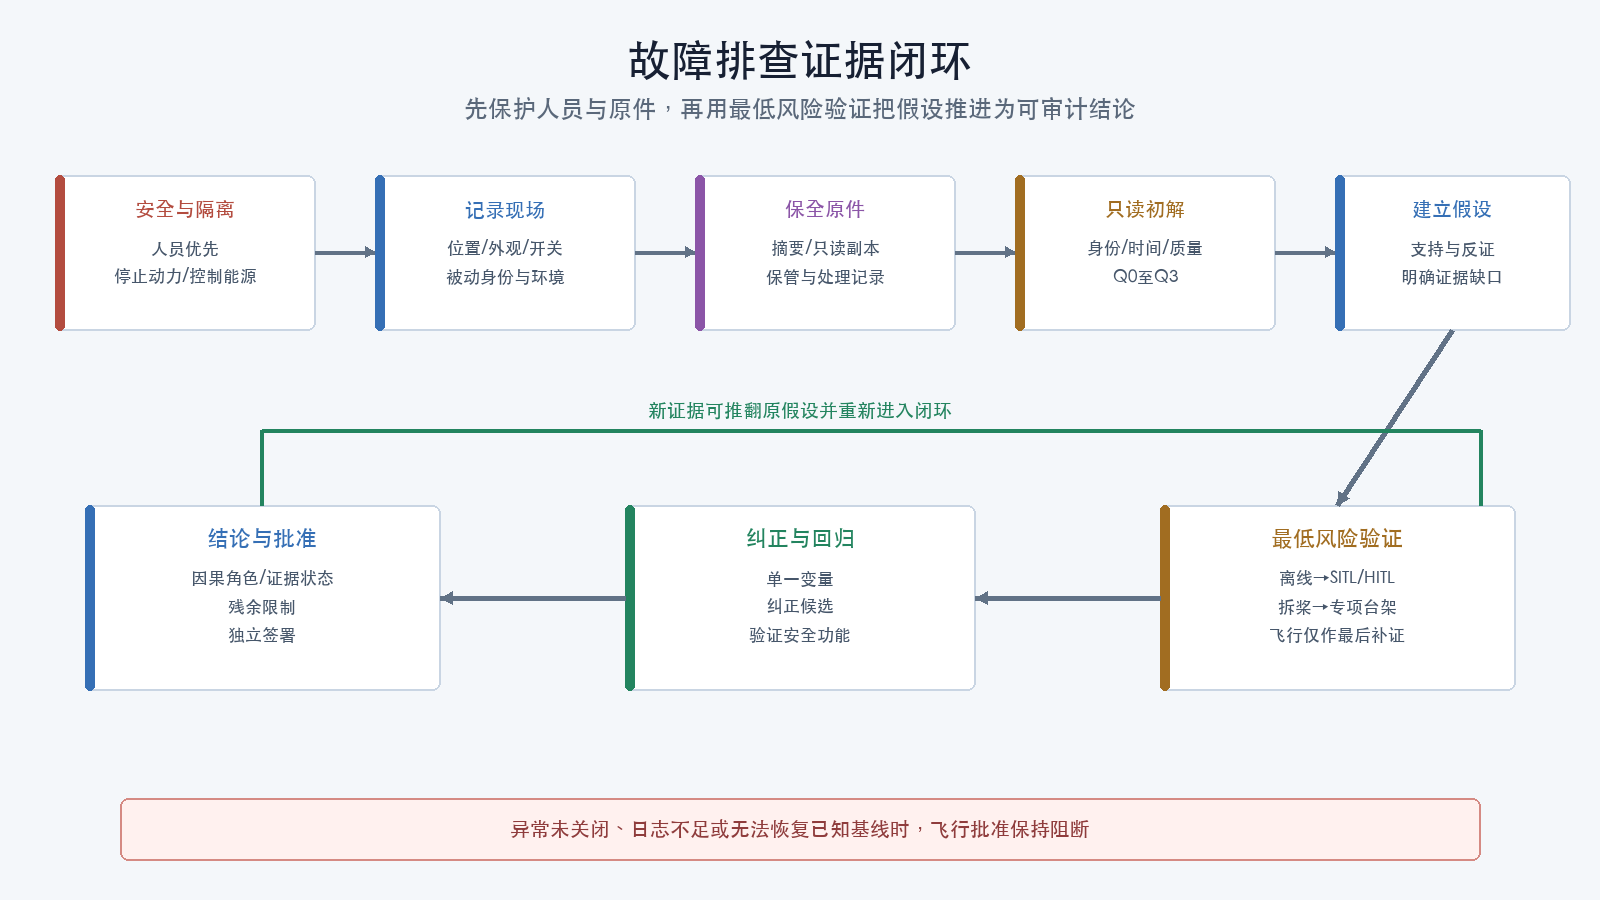
完成本专题后应具备的能力
- 在异常、迫降、坠机或日志缺失后执行人员、能源和现场安全处置;
- 固定飞行器、硬件、固件、参数、任务和环境身份;
- 保存机载日志、地面站日志、发射机日志、视频和物理证据的原件;
- 用摘要、只读工作副本、保管记录和统一时间轴保证证据可追溯;
- 判定日志完整性、采样、时间同步和字段覆盖是否足以回答具体问题;
- 区分无法解锁、估计器、遥控链路、振动、控制、电源动力、导航和通信故障;
- 把可观察事实、解释假设、支持证据、反证和证据缺口分开记录;
- 按离线、仿真、拆桨台架、受控专项的顺序选择最低风险复现方法;
- 通过故障注入、替换对照或同条件复测建立因果,而不是只建立相关性;
- 用纠正措施、回归测试、残余限制和批准记录关闭故障;
- 在证据不足时保留
未知或阻断,不强行给出单一根因。
本专题的固定起点
进入07前,应取得专题06的冻结交付集合:
- 飞行器唯一编号和硬件构型;
- 固件版本、目标、提交或发布标识;
- 全量参数、相对批准基线的差异和文件摘要;
- 测试卡、批准包线和未决限制;
- 原始机载日志及其日志配置;
- 地面站、遥控发射机、视频和外部测量资料;
- 已验证回滚包;
- 异常发生前最后一次已知正常状态。
只有两条合法入口:
- 有06交付包:核对摘要和运行身份后,用批准基线做差异分析;
- 无06交付包或包已损坏:不得伪造“正常基线”,逐项记录缺失及其影响,只能使用可追溯的替代证据。缺失项只限制依赖它的具体主张;独立直接物证仍可确认其覆盖范围内的机制,但不能证明原运行配置或完整事件链。飞行批准保持
阻断,修复后应重新执行专题06所需层级,建立新的批准基线。
各分支文档中的“批准基线”均按上述两条入口理解。没有批准基线时可以分诊和保全证据,但不能声称“已恢复到原批准状态”。
本专题不解决什么
- 不重复专题06的常规滤波、比例积分微分控制器(PID,Proportional-Integral-Derivative Controller)、前馈、速率和包线优化流程;
- 不提供绕过解锁检查、失效保护、地理围栏或硬件保护的方法;
- 不用“直接再飞一次”复现失控、失联、动力中断或导航异常;
- 不把日志查看器的自动提示当成已确认根因;
- 不把不同飞行器、不同固件版本或不同构型的阈值直接复制为当前判据;
- 不在原始证据上裁剪、修复、重采样或覆盖写入;
- 不在电池损伤、旋翼危险、燃烧、带电导体或结构失稳未受控时抢救数据;
- 不用一次替换多个部件或同时修改多个参数证明因果;
- 不把事故调查、航空法规责任认定或产品召回决策简化为技术日志分析;
- 不替代制造商、电池处置、消防、保险、监管或司法程序。
异常后的统一安全门禁
出现以下任一情况,当前飞行批准立即转为阻断:
- 失控、非预期模式变化、迫降、坠机、撞击、进水、过热、起火或冒烟;
- 电池、主电源、连接器、电机或电子调速器出现膨胀、熔蚀、焦痕、异味或异常温升;
- 螺旋桨、机架、飞控安装、载荷固定或天线状态发生变化;
- 无法解释的解锁拒绝、自动上锁、看门狗重启、传感器切换或估计器重置;
- 遥控失联、遥测中断、定位丢失或安全动作与测试卡不一致;
- 日志缺失、损坏、时间跳变或身份无法与当次事件对应;
- 当前运行参数与批准基线存在未解释差异;
- 已知异常尚未完成纠正措施和最低回归测试。
阻断状态下只允许实施经风险评估的检查、取证和低风险复现。解除阻断必须有明确因果角色与证据状态、纠正措施、回归证据、残余限制和批准人;“重新上电正常”或“后来又飞了一次没事”不能解除阻断。
专题06风险层级速查
本专题只引用专题06已经定义的风险层级,不重新授权任何动作:
| 层级 | 含义 | 07中的用途 |
|---|---|---|
| A | 无桨身份、输入、输出与安全检查 | 配置、传感器、接收机、端口和日志回归 |
| B1a | 单动力单元真实载荷台架 | 电机、电调、桨和单支路故障验证 |
| B1b | 整机聚合电气负载台架 | 电池、配电、主线束和总负载验证 |
| B2 | 受防护整机装桨地面验证 | 结构、振动、磁干扰、散热和整机停止 |
| C | 首次飞行与基线悬停 | 仅在前级无法替代时重建最小正常飞行基线 |
| D | 单变量诊断、调校与包线扩展 | D0至D3均需独立测试卡和授权 |
分支文档写“回到A/B1/B2/C/D”时,表示重新执行对应专题06门禁;07的分析完成或某篇“通过”都不签发该层级授权。
风险最低的复现顺序
| 顺序 | 环境 | 适合回答的问题 | 不能证明什么 |
|---|---|---|---|
| 1 | 原始证据离线分析 | 时间线、状态转换、命令与响应、数据缺口 | 未记录的物理状态 |
| 2 | 静态检查和断电测量 | 连接、损伤、紧固、连续性、污染和装配 | 带载动态行为 |
| 3 | SITL | 模式逻辑、任务、参数、失效状态机和回归 | 真实总线、电源、射频和振动 |
| 4 | HITL | 真实处理器、调度、部分输入输出和时序 | 注入边界之外的传感器与空气动力 |
| 5 | 拆桨台架 | 启动、总线、接收机、遥测、输出命令和日志 | 真实旋翼载荷和飞行耦合 |
| 6 | 受控专项台架 | 动力、电源、热、负载或通信边界 | 未覆盖的整机飞行状态 |
| 7 | 受控专项飞行 | 前六层无法覆盖的空气动力和真实包线问题 | 测试卡之外的条件 |
不得因为低风险环境未复现就直接升级风险。每一级都要说明仍缺少哪条因果证据,以及更高一级为什么不可替代。
固定的平台基线
本专题在2026年9月21日核验以下稳定版本,用于固定日志语义、源码状态机和官方入口:
| 平台 | 固定版本 | 主要证据入口 | 诊断边界 |
|---|---|---|---|
| Betaflight | 2026.6.2,提交e0b7bb01b17b21351057e9ead2d1ab39dd44fa16 |
Blackbox、配置导出、状态与解锁禁用标志 | 先核对目标板、实际PID循环和日志设备 |
| INAV | 9.1.0,提交e519b69b02e27c8bdc03b4a0889f1baaae211a54 |
Blackbox、配置导出、状态、导航和失联信息 | 区分基础姿态问题与导航状态机问题 |
| ArduPilot Copter | 4.7.1,提交dbe792162d06cab66c3475fd5556bf7a120f119e |
DataFlash日志、参数、消息、预解锁检查 | 预解锁事件可能需要启用未解锁日志后复现 |
| PX4 | v1.17.0,提交d6f12ad1c4f70ad3230afd7d86e971421e02fef4 |
ULog、事件、参数、QGroundControl和Flight Review | ULog缺失主题或dropout时限制结论范围 |
实际飞行器必须使用自身固定版本的官方文档、源码、参数元数据和兼容解码器。界面提示相同不表示内部条件或状态转换相同。版本字符串只是线索;在平台支持时还应取得固件读回摘要、发布签名或安全启动状态、目标清单、构建选项和引导程序身份,并与可信发布制品核对。无法验证实际运行二进制时,不得直接套用固定源码语义。无版本路径的滚动网页只作为操作背景;使用时必须保存访问日期或归档副本,关键参数与状态机语义以固定标签源码为准。
先完成01的现场安全和证据保全,再用02的只读初步解码判断证据适用性;之后才可阅读四平台诊断入口卡,选择当前飞行器对应的平台路线。附录中的拆桨、上电读取和配置导出都不是现场第一动作。
学习顺序
- 证据保全与初始分诊
- 日志采集、解码与质量门禁
- 四平台诊断入口卡
- 无法解锁、无法启动与异常上锁
- 姿态传感器与估计器异常
- 遥控链路、模式与失联异常
- 振动、振荡与控制异常
- 电源、动力与执行器故障
- 定位、航向、导航与任务异常
- 地面站、遥测、串口与外设通信异常
- 失控、坠机与根因闭环
01和02是所有诊断分支的共同前置条件。03至09按现象选择,不要求顺序阅读;涉及失控、迫降、撞击、人员财产损害或多系统耦合时,必须进入10完成事故级闭环。
术语与状态
| 术语 | 本专题含义 | 不得据此直接认定 |
|---|---|---|
| 日志丢帧(dropout) | 记录器明确报告的记录缺口或损坏区间 | 某个按事件或变化触发的字段长时间不更新,不自动等于dropout |
| 地面控制站(GCS,Ground Control Station) | 地面端显示、命令、任务和遥测记录系统 | GCS断连不自动等于遥控链路失联 |
| 全球卫星导航系统(GNSS,Global Navigation Satellite System) | 卫星定位、速度和时间来源的总称 | 卫星数量不自动等于定位可信 |
| 安全散列算法256位(SHA-256,Secure Hash Algorithm 256-bit) | 用于核对两个数字对象的字节内容是否一致 | 摘要一致不自动证明来源真实或内容完整 |
| 创新(innovation) | 状态估计中测量与预测的差值或等效残差 | 创新增大不自动等于某个传感器损坏 |
| Home | 飞控用于返航等逻辑的参考位置及相关状态 | 地面站地图上的起点不一定等于飞控有效Home |
| 北东地(NED,North-East-Down) | 北、东、地向为正的局部坐标系 | 不可与东北天或机体系直接混用 |
| 东北天(ENU,East-North-Up) | 东、北、天向为正的局部坐标系 | 不可在未转换时与NED比较 |
| 目标值(setpoint) | 控制器被要求跟随的目标 | 不等于操作者原始摇杆输入或机体实际状态 |
| 通用异步收发器(UART,Universal Asynchronous Receiver/Transmitter) | 常见异步串行硬件接口 | 不等于任意总线或上层协议 |
| 循环冗余校验(CRC,Cyclic Redundancy Check) | 检测帧传输错误的校验值 | 校验通过不等于发送者身份可信 |
| 每分钟转数(RPM,Revolutions Per Minute) | 电机机械转速的常用表示 | 极对数、反馈来源或更新率不明时不能作为真实转速 |
| 微型飞行器链路(MAVLink,Micro Air Vehicle Link) | 常见的无人系统消息协议 | 系统ID或组件ID不等于发送者身份认证 |
统一证据模型
每个异常使用同一组字段:
异常编号:
飞行器、硬件、固件和参数身份:
批准测试卡、任务和飞行包线:
发生时间、时区和各设备时钟偏差:
可观察事实:
初始处置和能源状态:
原始证据及SHA-256摘要:
只读工作副本:
证据保管和处理记录:
日志质量与可回答问题:
假设H1:
  支持证据:
  反对证据:
  待补证据:
假设H2:
  支持证据:
  反对证据:
  待补证据:
复现层级、唯一变量和停止条件:
因果证据强度:E0 / E1 / E2
因素清单:每项分别填写因素编号、因果角色、证据状态、证据索引、反证、纠正措施和残余限制
纠正措施:
纠正措施状态:未制定 / 待验证 / 已验证 / 不可实施
回归测试和结果:
残余限制:
飞行批准:恢复 / 部分恢复 / 阻断
复核人与批准人:
不得把假设写进“事实”栏,也不得只记录支持首选解释的证据。
因果角色与证据状态
两个维度必须分别填写:
| 维度 | 取值 | 含义 |
|---|---|---|
| 因果角色 | 主因 | 能解释主要事件链的直接或系统性原因 |
| 因果角色 | 促成因素 | 增加发生概率或后果,但不能单独解释全部事件 |
| 证据状态 | 已确认 | 机制合理、时间一致、替代假设被反证,且有直接物证或安全的单变量机制验证 |
| 证据状态 | 高概率 | 多项独立证据支持,但关键复现或直接测量不可得 |
| 证据状态 | 未知 | 数据不足、证据冲突或无法区分多个解释 |
专题06中原有的待验证异常进入07后映射为证据状态:未知,直到取得支持与反证。主因和促成因素都可以分别处于已确认、高概率或未知。更换部件后现象消失,只能说明更换集合与现象相关;若同时更换多个部件或改变配置,不能据此确认单一原因。
事故级事件存在未知主因时,受影响飞行器、构型和功能必须保持阻断。若要恢复与该未知机制已被工程隔离的其他范围,必须另有独立隔离证明、回归证据和授权;这不表示未知故障已经关闭。
日志适用性四级门禁
| 等级 | 条件 | 允许用途 |
|---|---|---|
| Q0 不可用 | 文件无法识别、身份不明、时间轴破坏或关键区间完全缺失 | 只能记录“日志不可用”和转向其他证据 |
| Q1 有限 | 可解析但采样、字段、同步或dropout不足 | 只支持低频事件顺序和明确状态,不做精细动态结论 |
| Q2 可诊断 | 身份、时间、关键字段和目标区间完整,质量足以回答当前问题 | 可用于当前限定问题的假设检验 |
| Q3 可复核 | Q2基础上,解码环境、处理步骤和输出均固定,独立分析者可从同一原件复现结果 | 可独立复核该日志所得结论,不提高历史日志未记录部分的质量 |
质量等级针对“某个问题”,不是针对整个文件,也不是必须逐级追求的试验目标。一个日志可以足以判断模式切换时间,却不足以判断高频振动;Q2已经允许进入限定问题分析,绝不能为了达到Q3而重演危险故障。
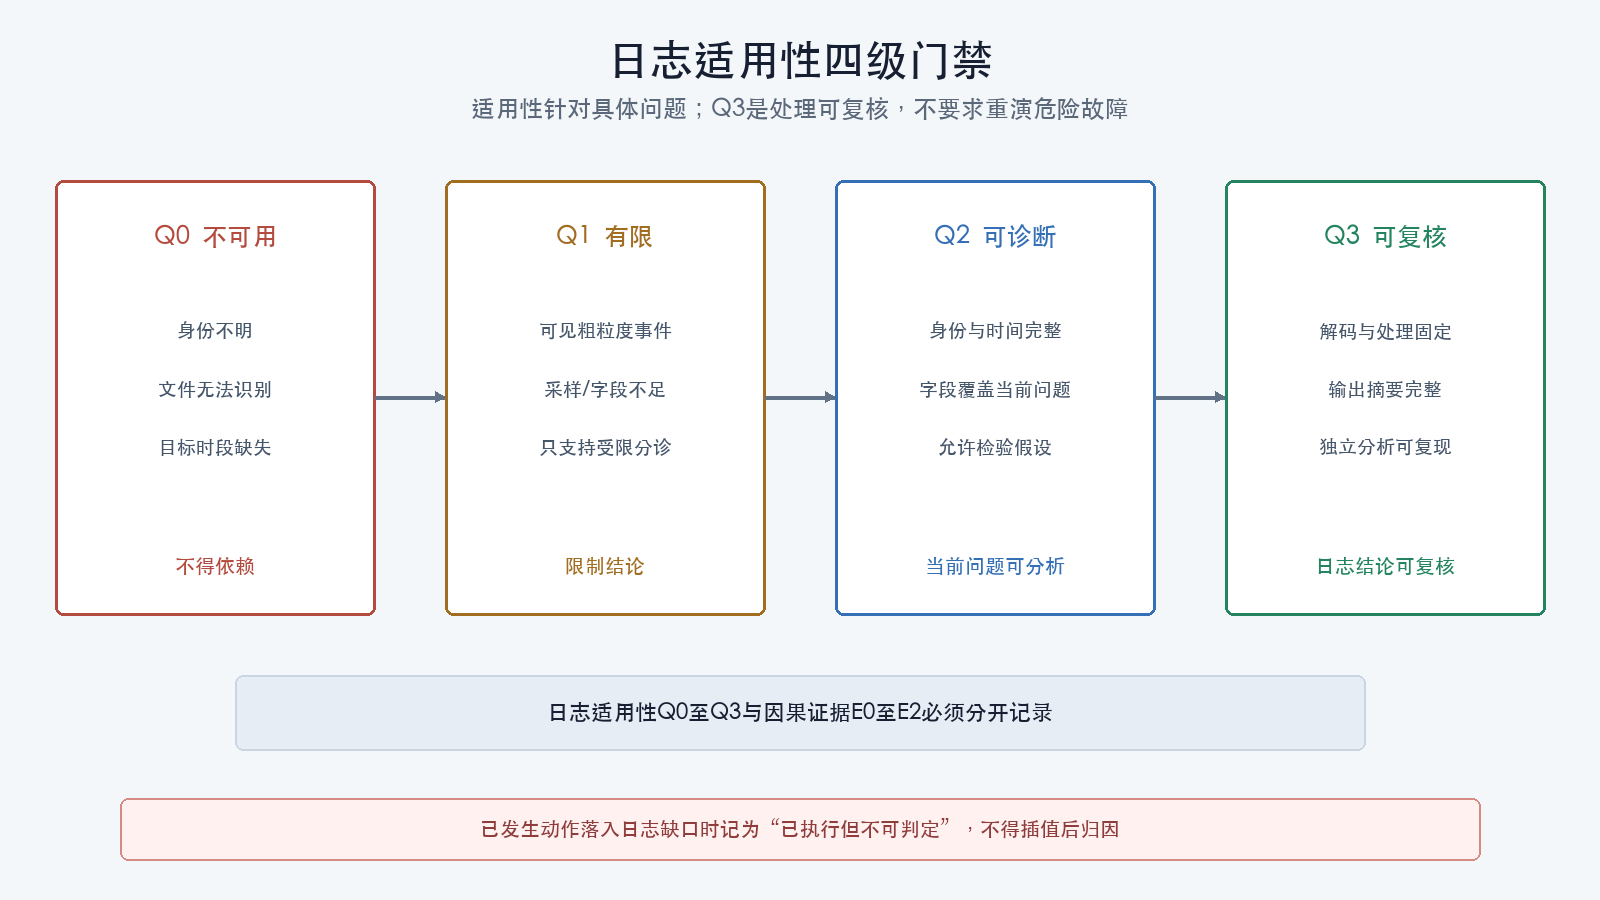
因果证据强度
日志适用性与因果证据必须分开记录:
| 等级 | 条件 | 允许用途 |
|---|---|---|
| E0 线索 | 单一来源、时间相关或自动提示 | 生成假设,不确认机制 |
| E1 多源支持 | 两类以上独立证据与同一机制一致,且主要反证已检查 | 可形成高概率判断 |
| E2 机制验证 | 排他性足够的直接物证,或在最低风险环境完成安全的单变量机制验证 | 可申请已确认,仍需独立复核 |
E0至E2只表示因果证据强度,与专题06的C层飞行门禁无关。Q3日志并不自动得到E2;Q0/Q1日志也不排除使用直接物证确认其覆盖范围内的机械或电气机制。
证据状态回答“原因判断有多可靠”,纠正措施状态回答“修复是否已经验证”,两者不能合并。原因可以已确认但修复仍待验证;在这种情况下飞行批准仍为阻断。
事实、相关性和因果
- 事实:直接观察或记录到的状态,例如“12:04:18.420后接收质量字段停止更新”。
- 相关性:两个现象在时间或条件上共同变化,例如“电压下降时姿态误差增大”。
- 机制假设:解释相关性的可检验路径,例如“连接器压降使飞控电源重启”。
- 因果证据:单变量复现、故障注入、替换对照、直接测量或纠正后回归共同支持该路径。
“同时发生”不等于“导致”。日志告警也可能是上游故障的结果,而不是起点。
统一操作闭环
保护人员并隔离能量
→ 冻结现场与运行身份
→ 保存原件、计算摘要、建立只读副本
→ 对齐机载、地面站、遥控、视频和物理时间线
→ 给当前问题判定日志质量等级
→ 写出至少两个可证伪假设
→ 优先执行最低风险、单一变量的验证
→ 记录支持证据、反证和仍缺证据
→ 撤销临时诊断改动,或形成待审批的纠正候选
→ 完成最低回归层级和独立复核
→ 更新因果角色、证据状态、残余限制与飞行批准
若任何一步要求覆盖原始数据、关闭保护、扩大未经批准的包线或同时改变多个变量,立即停止并重写方案。
“恢复批准基线”只表示撤销临时日志、注入或测量配置,回到旧基线作差异核对;若旧基线本身包含故障,不得把它重新投入运行。永久纠正措施必须形成新的候选配置,完成影响分析、分层回归和签署后,才能成为新的批准基线。
贯穿全专题的停止条件
出现以下任一项,停止当前诊断动作:
- 人员尚未撤离危险区,旋翼、载荷或结构仍可能移动;
- 电池膨胀、冒烟、漏液、异常温升或处置条件不满足;
- 不能确认主动力、备用电源、储能元件和外部供电已经隔离;
- 现场、部件、存储介质或配置可能被继续改变;
- 原始文件尚未复制并计算摘要就准备使用修复或转换工具;
- 日志身份、时间基准、单位或字段语义无法确认;
- 当前验证需要装桨、解锁、真实失联或扩大飞行包线,但没有专项授权;
- 复现出现新的重启、过热、振动、失控、异味、声响或通信异常;
- 为使假设成立需要忽略反证或删除异常数据;
- 不能恢复到已知配置,或回滚后运行态差异不为零;
- 涉及人身伤害、重大财产损失或法定报告事项,却没有转入相应程序。
安全处置优先于保存飞行器、存储介质和日志。无法安全接近时,记录现场状态并等待具备资质的人员处置。
证据目录建议
07-incident-<编号>/
  00-custody/
    manifest.csv
    hashes.sha256
    handling-log.md
  01-identity/
    aircraft.md
    hardware.md
    firmware.txt
    parameters-original.*
    approved-baseline.*
    parameter-diff.*
  02-original/
    onboard-log.*
    gcs-log.*
    transmitter-log.*
    video-original.*
    photos-original/
  03-working/
    timeline.csv
    decoded/
    plots/
  04-analysis/
    facts.md
    hypotheses.md
    log-quality.md
    test-cards/
  05-corrective-action/
    changes.md
    rollback.*
    regression-results.md
  06-decision/
    root-cause.md
    residual-limits.md
    approval.md
原件目录应只读。派生图表必须能追溯到原文件、工具版本、处理命令、时间窗口和单位。
专题完成判据
学习者应能针对一个示例异常提交:
- 可审计的原始证据清单和摘要;
- 身份、时钟偏差和事件时间线;
- 针对具体问题的日志质量等级;
- 至少两个包含支持证据与反证的假设;
- 最低风险复现测试卡;
- 主因、促成因素及各自证据状态;
- 纠正措施、回滚和回归记录;
- 当前飞行批准与残余限制。
未取得足够证据时,正确答案可以是未知,但不能省略下一步补证方案和安全状态。